
Ασφάλεια του VPS σας: τα πρώτα πέντε λεπτά
Ένας νέος server στο internet σαρώνεται μέσα σε λίγα λεπτά από bots που δοκιμάζουν κωδικούς πρόσβασης. Με αυτά τα βήματα είστε πολύ μπροστά τους. Εκτελέστε τα ως root.
1. Ενημέρωση όλων και ενεργοποίηση αυτόματων ενημερώσεων
- Ubuntu και Debian:
apt update && apt upgrade -y, στη συνέχειαapt install -y unattended-upgradesκαιdpkg-reconfigure -plow unattended-upgrades. - AlmaLinux και Rocky Linux:
dnf upgrade -y, στη συνέχειαdnf install -y dnf-automaticκαιsystemctl enable --now dnf-automatic-install.timer.
2. Σύνδεση με κλειδί, κωδικοί πρόσβασης απενεργοποιημένοι
Τοποθετήστε πρώτα το κλειδί SSH σας στον server (δείτε το άρθρο Σύνδεση στο VPS σας με SSH) και ελέγξτε ότι η σύνδεση με το κλειδί λειτουργεί. Στη συνέχεια ορίστε στο /etc/ssh/sshd_config:
PasswordAuthentication no
και επανεκκινήστε το SSH με systemctl restart ssh (AlmaLinux και Rocky: systemctl restart sshd). Κρατήστε την τρέχουσα συνεδρία ανοιχτή μέχρι να ελέγξετε σε δεύτερο παράθυρο ότι μπορείτε ακόμη να συνδεθείτε.
3. Firewall
- Ubuntu και Debian:
apt install -y ufw, μετάufw allow OpenSSH, προαιρετικάufw allow 80,443/tcpγια ιστοσελίδα, καιufw enable. - AlmaLinux και Rocky Linux: το firewalld είναι ήδη εγκατεστημένο. Για παράδειγμα
firewall-cmd --permanent --add-service=http --add-service=httpsκαιfirewall-cmd --reload.
Αφήνετε πάντα ανοιχτό το SSH (θύρα 22), αλλιώς κλειδώνετε τον εαυτό σας έξω.
4. Fail2ban κατά των προσπαθειών μαντεψιάς
apt install -y fail2ban ή dnf install -y epel-release && dnf install -y fail2ban, μετά systemctl enable --now fail2ban. Από προεπιλογή μπλοκάρει διευθύνσεις IP που δοκιμάζουν πολύ συχνά λάθος κωδικό πρόσβασης.
5. Ένα snapshot ως δίχτυ ασφαλείας
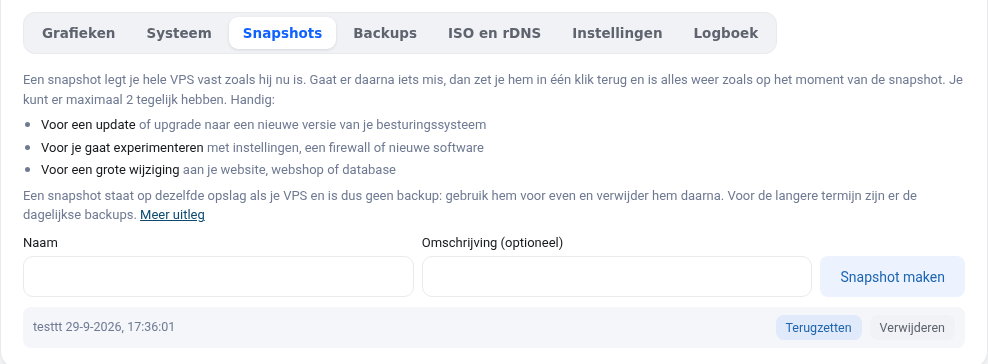
Δημιουργήστε ένα snapshot στην οθόνη του VPS σας πριν κάνετε μεγάλες αλλαγές. Αν κάτι πάει στραβά, το επαναφέρετε με ένα κλικ. Δείτε το άρθρο Snapshots και backups του VPS σας.
Αφήστε εγκατεστημένο το qemu-guest-agent
Το πρόγραμμα qemu-guest-agent είναι εγκατεστημένο από προεπιλογή. Με αυτό μπορείτε να ορίσετε νέο κωδικό πρόσβασης root στην οθόνη του VPS και να βλέπετε τη χρήση του δίσκου. Μην το αφαιρέσετε.